职务舞弊树全解|三大枝干、42个节点与对应场景
2026-11-12
一家制造业企业做年度审计,审计师问了财务总监一个很具体的问题:去年付给「鑫源咨询」的87万元,买的是什么服务? 会议室安静了几秒。合同在,发票在,三级审批的签字也齐全,但没有一个人说得清这家公司到底交付了什么。 这类场面,是职务舞弊常出现的情形:不一定是账上突然少了一笔钱,而是每一道手续都合规,钱却流向了不该去的方向。调查当然要问“有没有人贪”,但在此之前还要问一句更具体的:“钱在哪个环节离开的”,是客户的钱根本没进公司的账,是付款给了不存在的供应商,是仓库里的货被“调拨”走了,还是报表上的数字被重写过一遍?四种答案,对应四种控制缺口,也对应四条完全不同的调查路径。 ACFE(国际注册舞弊审查师协会)在20世纪90年代做了一件很朴素的事:把上千个真实案件的作案方式摊开,按“损失是怎么造成的”归类,画成一棵树。这就是职务舞弊树(Fraud Tree),又称《职务舞弊和滥用分类系统》。 怎么读这篇文章 舞弊树是三层结构:枝干、类型、子类型。全树共3个枝干、11个类型、42个子类型节点。 本文把每一个节点单独成行做成小标题,并统一按三段展开:具体行为、与其他手法的分界线、一个对应的例子。例子分两类,标注为「案例」的是公开案件,标注为「场景」的是为解释手法而构造的示意情形,不对应真实主体。 大家阅读的时候不必记住所有名词,只要记住一件事:每一个节点,都对应公司流程里的一个具体位置。 01 三大枝干:三种「失血方式」 职务舞弊的定义并不复杂:利用职务便利,通过故意滥用或误用雇主的资源,为个人谋取利益。复杂的是它发生的方式。 舞弊树把全部手法归到三大枝干,分别对应三种完全不同的失血方式。 第一枝干是腐败(Corruption),本质是“用权力换利益”,组织的财产(最常见的:钱)不一定落在了自己的口袋里,但是交易条件被扭曲了。 第二枝干是资产侵占(Asset Misappropriation),本质是“把公司的东西变成自己的”。钱和物实实在在地转移到了个人或关联方手里。 第三枝干是财务报表舞弊(Financial Statement Fraud),本质是用数字改写真相“”。受害者往往是投资者、债权人和外部信任公司并且依靠报表作出决策的人。 这个区分之所以重要,是因为三者的暴露路径完全不同。腐败最依赖举报和利益冲突申报,资产侵占最依赖日常对账与突击盘点,财务报表舞弊最依赖外部审计与治理层担责。用错方向,等于在错误的枝干上找叶子。 02 三大枝干的体量并不对等 根据ACFE协会2024-2025年间对143个国家与地区、2,402 起已结案件的统计,三大类呈现一个倒挂的规律。 资产侵占出现在90%的案件中,是遇见频率最高的一类,但单案损失中位数最低,约10万美元。它金额分散、周期短,靠的是日常流程的缝隙。 腐败出现在45%的案件中,单案损失中位数约15万美元。它出现的频率更相对资产侵占更低少,但损失更大,因为它扭曲的是长期交易关系。 财务报表舞弊只出现在6%的案件中,单案损失中位数却高达100万美元,是三类中最“昂贵”的舞弊手段。它技术含量最高、潜伏期最长,一旦暴露,破坏力也最大。 还有一个容易被忽略的数字:有至少38%的案件同时包含两类甚至三类舞弊元素,最常见的是资产侵占与腐败交织。 03 腐败/贿赂 Corruption 定义:员工在商业交易中滥用雇主授予的影响力,直接或间接获取私利,从而违背对雇主的忠实义务。 这一枝干的危险在于,它看上去每一步都合规:合同真实、发票真实、付款真实。它不拿走公司的钱,而是改变公司付钱的条件:价格贵了、质量差了、条件让了。这一枝干下有四个路径。 路径一:利益冲突(Conflicts of Interest) 具体行为:员工在交易中存在未披露的私人经济利益,使公司利益与个人利益处于对立位置。判断关键在“未披露”:有利益关联本身不必然构成舞弊,隐瞒不报且参与决策才是。 它按发生环节分两个子类型。 1 采购手段(Purchasing Schemes) 具体行为:在采购环节把订单导向自己或亲属控制的供应商,或引导采购条件向该供应商倾斜。 场景:采购经理的妻子持有一家包材公司30%股份,这家公司连续三年中标,报价长期高于市场8%。经理每年都签《无利益冲突声明》,因为申报表只问“本人是否持股”,没问配偶或其他近亲属。 2 销售手段(Sales Schemes) 具体行为:在销售环节把客户、折扣或账期导向自己关联的渠道,从中分成。公司损失的是本该属于自己的销售条件。 场景:销售主管把公司客户介绍给亲属开的贸易公司下单,该公司再以“批发价”向公司拿货,差价留在体外,客户的合同主体已经换了一个名字。 路径二:贿赂(Bribery) 具体行为:为影响对方的商业决策而给予或收受不正当利益。与利益冲突的区别在于存在明确的“对价交换”:给好处,是为了换一个具体的行为或决定。 它有两个常见形态。 1 发票回扣(Invoice Kickbacks) 具体行为:供应商按发票或合同金额的一定比例,把款项返还给经办人或其指定对象。回扣的空间通常藏在被抬高的单价里。 场景:合同约定中标方按合同额5%以“咨询费”名义付给发包方项目负责人。为腾出这5%,投标报价整体上浮,最终由发包方自己承担。 2 投标操纵(Bid Rigging) 具体行为:泄露标底、组织陪标围标、设置排他性条款,让指定方以预设价格中标。 场景:招标前,经办人把技术参数写成只有一家供应商能满足的规格;另外两家受邀企业只是来凑够三家报价,报价单上的字体和格式几乎一样。 路径三:非法馈赠(Illegal Gratuities) 具体行为:交易完成之后,为过去的照顾表示感谢而给予利益,不以换取未来某个具体行为为条件。与贿赂的差别在时间与意图:贿赂是事前买通,非法馈赠是事后答谢。它在法律定性上与贿赂不同,但在舞弊树上是并列的一片叶子,因为它同样在侵蚀经办人的判断。 场景:年度框架协议签完后,供应商送给采购主管一块价值数万元的手表,卡片写“感谢多年支持”。第二年议价时,这位主管主动提出“这家配合度高,价格就别压太狠了”。 路径四:经济勒索/敲诈(Economic Extortion) 具体行为:利用职务上的否决权、验收权、付款权,向供应商或客户索取利益;不给,就用拖延、挑刺、卡流程来惩罚。前三种是「收」,这一种是「要」。 场景:质检主管反复以“外观不合格”退回同一批货,供应商在第三次重新送检后明白了意思,此后每批货按件数支付“加急费”。 04 资产侵占/挪用 Asset Misappropriation 定义:员工窃取或滥用雇主的资源。它出现在90%的舞弊案件中,见得最多,叶子也最密。树上分两条路径:现金,以及存货和其他资产。 为什么要一路分到最细的叶子:截留收款和篡改支票在流程上差着好几个环节,控制点完全不同。只知道“有人偷钱/偷东西”,基本无法定位。 路径一:现金(Cash) 钱在公司内部要经过三个位置:手头的现金、收进来的钱、付出去的钱。每个位置对应一组手法。 场景:一家连锁门店三个月内现金收入少了4%,POS 记录完整、银行进账也完整,差额出在“现金存入”这一环,每天存进去的钱总比系统少一点。 1 盗窃备用金(Theft of Cash on Hand) 具体行为:直接拿走公司手头留存、尚未进入银行或系统的现金,包括备用金、找零金、小额现金箱。它不需要伪造任何单据,因为这笔钱本来就游离在账外。 场景:门店店长每天从备用金里抽200元,交接班时把零钱凑齐,账面长期显示“备用金3,000元”,只有突击盘点才会露馅。 2盗窃收款(Theft of Cash Receipts) 具体行为:针对“收进来的钱”。按钱是否已经入账,分成两条完全不同的路径,这是舞弊树上最需要分清的一组概念。 场景:某公司应收账款逾期率半年内从8%升到23%,挨个打电话问客户,对方都说早就付了;银行流水里确实没有这几笔款,钱在到账之前就被人接走了。 2.1 截留未入账款项(Skimming) 具体行为:在钱进入公司账簿之前就把它截走,账面上这笔交易从未存在。因为不存在,所以对账对不出来,这是它最难被发现的原因。它按收款对象分为两类、合计五个节点。 场景:一家设备租赁公司的收款员每月只把60%的租金录入系统,剩下的现金直接带走;年末核对时客户是180家,系统里的合同只有112份。 2.1.1 未记录(Unrecorded Sales) 具体行为:卖了货、收了钱,但不开票、不进系统,整笔交易消失。 场景:导购把散客的现金订单记在自己的本子上,只在月末挑几笔录入系统,其余订单既不发货票也不进库存。 2.1.2 低估(Understated Sales) 具体行为:交易入了系统,但金额被改小,差额被拿走。 场景:实际成交12,000元,系统只录9,000元,余下3,000元现金进了自己口袋,客户拿到的是手写收据。 2.1.3 核销手段(Write-off Schemes) 具体行为:收到客户回款后不注销应收,钱进私账,应收继续挂账,过一段时间以「坏账」名义核销掉。它的特征是账上还留着一条永远不会结清的应收。 场景:客户早已付款,系统里这笔应收仍显示逾期,半年后被财务作为坏账计提,钱则进了销售员的个人账户。 2.1.4 腾挪手段(Lapping Schemes) 具体行为:把B客户的回款记到A客户名下,用后面的钱盖住前面的窟窿,循环滚动。它是唯一需要持续操作的手法:停止滚动的那天,就是暴露的那天。 场景:销售员收了甲的货款不交,等乙付款时把乙的钱记成甲的还款,再用丙的钱补乙的账,账龄表看上去永远整齐。 2.1.5 非隐瞒(Unconcealed) 具体行为:既不做账也不掩饰,直接把收到的现金拿走,账上仍按已收款记录。它不隐藏交易本身,只隐藏钱。 场景:客户付现金5,000元,收银员在系统里确认收款,随后从抽屉取走同等金额,日结时用“零钱兑换”抹平。 2.2 盗窃在册款项(Cash Larceny) 具体行为:钱已经进了公司的账,再从账里拿走。与截留的分界线只有一条——入账之前,还是入账之后。入账之后账实必然对不上,因此这类手法常伴随伪造单据来抹平差额。 场景:门店日结时现金总比系统少一点,差额被一张手写的“顾客退款”冲掉,退款单上的顾客名字是店员自己写的。 2.2.1 退款和其他(Refunds and Other) 具体行为:从已经入账的款项中抽走一部分,常见入口是退款、找零和杂项收入。 场景:系统显示当日收款12,000元,保险柜只放进11,400元,差额用一张手写的“客户退款单”冲掉。 3 舞弊性支出(Fraudulent Disbursements) 具体行为:让公司“自愿地”把钱付给不该付的对象。每一笔付款都有申请、有审批、有发票,唯一的破绽是收款方或事由是假的。这是全树最粗的一支,实务中出现频率最高,涵盖五种手段。 3.1 虚假账单手段(Billing Schemes) 具体行为:用假的供应商、假的发票套取付款。三种形态,按“假在哪一层”区分。 场景:一家公司连续11个月向同一家新注册的供应商付款,每笔金额都“刚好低于”需要三家比价的5万元门槛。 3.1.1 空壳公司(Shell Company) 具体行为:员工自己控制一家公司,以供应商身份向雇主销售,定价与交付条件全由自己决定。 案例:上海某公司销售总监刘某隐瞒自己是两家公司实际控制人的事实,把其中一家包装成“拥有客户资源的独立代理商”推荐给雇主;再以“预付款比例限制”为由,引导客户与其空壳公司签约,由空壳公司向雇主采购,截留利润1,300余万元。 3.1.2 非同盟供应商(Non-Accomplice Vendor) 具体行为:利用一家真实存在但不知情的供应商,伪造其发票、重复提交同一张发票,或篡改其收款账户。供应商本人没有参与,因此更难察觉。 场景:经办人把同一张供应商发票复印后改日期,两个月内报了三次;直到供应商年末对账,才发现自己的开票金额与对方账上差了一截。 3.1.3 个人采购(Personal Purchases) 具体行为:用公司的采购流程购买私人物品,把私人消费做成公司资产或费用。 场景:行政主管用公司月结账户买了一台笔记本和一部手机,走「办公设备」入库,实物当天带回家。 3.2 薪资手段(Payroll Schemes) 具体行为:在工资表上做手脚,让公司为不存在的人、或不存在的工作付钱。 场景:工资表上的人数比花名册多3人,社保名单里找不到他们,工资却每月按时打进三张从未激活的银行卡。 3.2.1 幽灵员工(Ghost Employees) 具体行为:虚构根本不存在的人,或沿用离职员工的身份继续领薪。识别信号是「只领薪、不产出、也无社保异动」的名单。 案例:某互联网公司城市主管吴某招募无业人员在系统注册,不实际上班却刷脸打卡领工资;同一案中他还虚构运输车辆,以“出车补贴”名义申领款项,两年间侵占115万余元。 3.2.2 虚报工时和小时工资(Falsified Hours and Salary) 具体行为:篡改考勤、加班时长与时薪标准,让工时数据比实际更长或单价更高。 场景:车间班组长替三名下属代打卡,每月多报200小时加班,加班费按1.5倍结算,一年无人核对考勤机的原始记录。 3.2.3 销售佣金手段(Commission Schemes) 具体行为:虚构订单、篡改佣金比例、重复计算同一笔业绩,把佣金基数做大。 场景:销售把一笔已取消的订单留在系统里,按8%计了佣金,取消记录被手工删除,财务只核金额不核订单状态。 3.3 费用报销手段(Expense Reimbursement Schemes) 具体行为:把不该报的费用做成公务支出。这是普通人最容易「顺手」的一类,四种形态按「假在哪一步」区分。 场景:一名员工一年报了 47 次招待费,平均每周一次,而他的客户名单上只有 6 家客户。 3.3.1 报销不当费用(Mischaracterized Expenses) 具体行为:票据是真的,金额是真的,但事由被改写,私人消费被包装成公务支出。 场景:家庭聚餐的发票开成“客户招待”,金额不大,审批人看到客户“招待”二字就签了。 3.3.2 虚增报销金额(Overstated Expenses) 具体行为:在真实票据上改金额,把一张票改成两倍,或把个人消费的差额并入公费。 场景:实际住宿600元,票据被改成1,200元,报销单附的仍是同一张发票,只是数字被重新打印。 3.3.3 虚假报销事项(Fictitious Expenses) 具体行为:报一笔根本没有发生的差旅、会议、培训,连票据一起造假。 场景:区域经理提交了一次“行业峰会”的机票、酒店和会务费,而该峰会当年并未举办。 3.3.4 重复报销(Multiple Reimbursements) 具体行为:同一笔支出报第二次,靠的是部门之间、系统之间信息不互通。 场景:同一张机票先在差旅系统报一次,再以“客户拜访交通费”在费用系统报一次,两个系统各自都看不出异常。 3.4 支票和付款信息篡改(Check and Payment Tampering) 具体行为:不动发票,改“付款指令”本身。四种形态,按篡改的位置区分。 3.4.1 伪造授权人签字(Forged Maker) 具体行为:在支票或付款单上仿签审批人签字,让一笔本不该通过的付款获得授权。 场景:一张30万元的付款单上,签字与总经理笔迹高度相似,事后核对签字样本才发现起笔角度不对。 3.4.2 伪造背书(Forged Endorsement) 具体行为:在收款方的背书栏做手脚,让款项实际流向他人。 场景:一张抬头为供应商的支票,背面背书被签成个人名字,银行按背书付款,供应商从未收到钱。 3.4.3 篡改收款人(Altered Payee) 具体行为:把收款人名称或银行账号改成自己或关联方,付款流程却完全正常。 场景:出纳发现一笔付款申请已经批好,只差录入账号,于是把账号改成一个同名但自己控制的账户。 3.4.4 授权签字人滥签支票(Authorized Maker) 具体行为:签字人本身有权限,不需要伪造任何东西,直接把支票开给自己或关联方。它最难防,因为形式上完全合规。 场景:财务负责人自己既是制单人也拥有终审权,连续三年向一家咨询公司付款,而那家公司的法人是他的大学同学。 3.5 登记支出手段(Register Disbursements) 具体行为:发生在收银台、前台这类现金进出口,用“作废”和“退款”把钱送出去。两种形态。 场景:一家门店每月“作废”的订单金额稳定在营业额的2%,而周边同类门店只有0.3%。 3.5.1 虚构取消已完成的销售(Fictitious Voids) 具体行为:在系统里做一笔“作废”,把已经收到的钱变成未收,现金随后被取走。 场景:一笔已结账的订单在打烊前被作废,客户早已离店,现金差额进了当班人员的口袋。 3.5.2 虚假退款(False Refunds) 具体行为:做一笔退货退款,钱从抽屉出去,商品从没回来。 场景:店员给熟人的订单做了一笔退货,退款以现金支付,退货入库单上没有任何实物。 路径二:存货和其他资产(Inventory and All Other Assets) 具体行为:其他资产指设备、车辆、存货、仓储空间,甚至数据与带宽。这一枝干只有两层,但很容易被判错。 1 滥用(Misuse) 具体行为:未经授权把公司资产用于私人用途,但不改变所有权。判断要点是资产还在账上,但它产生的价值被私人占用了。 场景:车队主管长期把一辆厢式货车“借”给亲戚做城配运输,车辆仍在固定资产清单上,年检和保险都由公司支付。 2 盗窃(Larceny) 具体行为:资产的所有权或实物被实际转移。四种形态,按“在哪里动的手”区分。 2.1 资产领用和转让(Asset Requisitions and Transfers) 具体行为:以领用、调拨、报废的名义把资产转走,账上仍显示在原部门或原仓库,账实从此分家。 场景:账上显示某型号设备30台在库,实盘18台;差额的12台在半年内以“门店调拨”名义转出,调拨单齐全,接收方从未签收。 2.2 虚假销售和发货(False Sales and Shipping) 具体行为:伪造一笔销售,把货发给自己的关联方;或销售真实、发货数量被放大,多出来的部分流向体外。 场景:一笔卖给新客户的订单发货500件,实际出 800件,多出的300件由司机直接送到了另一处仓库。 2.3 采购和接收(Purchasing and Receiving) 具体行为:采购环节的虚假收货——货没有到,验收单却签了,付款照常执行。 场景:一笔20万元的原料采购,验收单上有三个签字,仓库却从未收到货;三个月后该笔支出被计入“在途物资”长期挂账。 2.4 非隐瞒的盗窃(Unconcealed Larceny) 具体行为:这是最直接的一种,把存货搬走,不做任何账务掩饰,靠的是盘点频率低、责任不清。 场景:成品仓每月盘点一次,某高价值配件每季度都会“自然损耗”几十件,损耗单由仓管自己填、自己签。 05 财务报表舞弊 Financial Statement Fraud 定义:对财务报告中的重大信息进行故意的错报或遗漏。与前两枝不同,它的直接受害者往往不是企业本身,而是投资者、债权人,以及所有依据这份报表做判断的人。 舞弊树在这里只分两个路径:把净资产和净收入做高,或者做低。每个方向各五种手法。看起来对称,动机却不同:做高是为了好看,做低是为了把利润“存起来”,留给以后。 路径一:高估净值/净收入(Overstated Net Worth/Net Income) 场景:一家公司在第四季度把毛利率“做高”了4个百分点,办法是让三家客户在12月30日签收次年1月才发货的订单,回款条件也随之提前确认。 1 时间性差异(Timing Differences) 具体行为:把属于下一期的收入提前确认,或把本期的费用推到下期。报表在某个时点上被美化,跨期比较就会露。 场景:12月28日发出一批货,合同约定次年1月才转移风险,收入却在当年就被确认,次年一季度因此凭空少了一块。 2 虚假收入(Fictitious Revenues) 具体行为:虚构客户、虚构合同、虚构发票,甚至伪造银行回单,让一笔从未发生的交易出现在账上。 案例:某知名咖啡品牌于2020年4月自曝,2019年第二至第四季度伪造了22亿元人民币的交易额;按当期销售收入29亿元计算,伪造比例高达75.9%。手法是虚构交易,同时虚增收入与成本费用,让报表在结构上保持某种平衡。 3 隐匿负债及费用(Concealed Liabilities and Expenses) 具体行为:该记的负债不记,把费用资本化塞进资产,或由关联方、特殊目的实体代为承担成本,让负债从报表上消失。 案例:安然公司(Enron)在2001年承认四年间累计虚增利润约4亿美元。它的核心手法不是造假发票,而是通过大量特殊目的实体(SPV)把债务移出表外,同时用不合理的估值支撑资产价格。 4 不当资产估值(Improper Asset Valuations) 具体行为:虚增存货价值、该计提的坏账不计提、已贬值的资产按原值挂着、无形资产估值缺乏依据。 场景:一笔账龄超过三年的应收,按公司政策应计提50%坏账,实际只提了5%,理由是“客户关系稳定,年底会回款”。 5 不当披露(Improper Disclosures) 具体行为:重大事项、关联交易、或有负债不披露,或披露得含糊其辞,让报表使用者无法判断真实风险。 场景:年报附注写“公司存在若干未决诉讼”,既没有金额,也没有进展,投资者无从判断这是100万元还是1亿元的敞口。 路径二:低估净值/净收入(Understated Net Worth/Net Income) 场景:一家连续三年超预期增长的公司,某年突然计提了相当于两年利润的减值与坏账准备,第二年只需转回一部分,利润就“自然恢复”了。 1 时间性差异(Timing Differences) 具体行为:方向相反——推迟确认收入、提前确认费用,把利润挪到以后。 场景:12月已发货并取得验收单,收入却挂在“预收账款” ,等到次年 1 月才转收入。 2 低估收入(Understated Revenues) 具体行为:已实现的收入被隐藏或延后,常见的做法是把销售收入做成预收款、押金或往来款。 场景:一批已交付的设备,发票延后三个月开,货款先挂在“其他应付款”,当期收入因此少了一大块。 3 高估负债及费用(Overstated Liabilities and Expenses) 具体行为:多计提准备金、把未来几年的费用一次性提足,业内称为“洗大澡”,目的是给以后留出利润空间。 场景:某年业绩已确定无法达标,公司一次性计提了巨额存货跌价和坏账准备,次年只需转回一部分,利润就“自然改善”。 4 不当资产估值(Improper Asset Valuations) 具体行为:把优质资产按过低价值挂着,或计提过度减值,为未来处置时留出账面收益。 场景:一栋核心地段的物业十年未做过评估,账面价值仍是购入价的三分之一,处置当年的收益因此格外好看。 5 不当披露(Improper Disclosures) 具体行为:把有利信息藏起来——重大合同、政策利好、资产升值都不披露,为特定对象留出信息差。 场景:公司已签下一份改变行业地位的大单,但在定期报告与临时公告中均未提及,直到股价异动才被问询。 历年《ACFE职务舞弊调查报告》的统计里还有两组统计数据,比分类本身更值得记住。 一是有接近50%的舞弊案件由举报发现,远高于内部审计与日常复核; 二是接受过舞弊意识培训、且管理层同样受训的组织,单案损失中位数,比两者都没有接受相同行业类似规模的组织,差距接近一半。 所以舞弊树最有用的地方,不是让你在事后能给案件贴一个准确的标签,而是让你在事前知道该往哪里装防护网。 3个枝干,11个类型,42个节点,本质上回答的是同一个问题:一家公司的资源,可能从哪些缝隙里流失。看清枝干分布,才不至于在舞弊发生之后,只盯住一片叶子,而错过了整根枝条的病变。 手法会变,结构不会。这就是一棵树种了三十年,仍然长在反舞弊工作最中央的原因。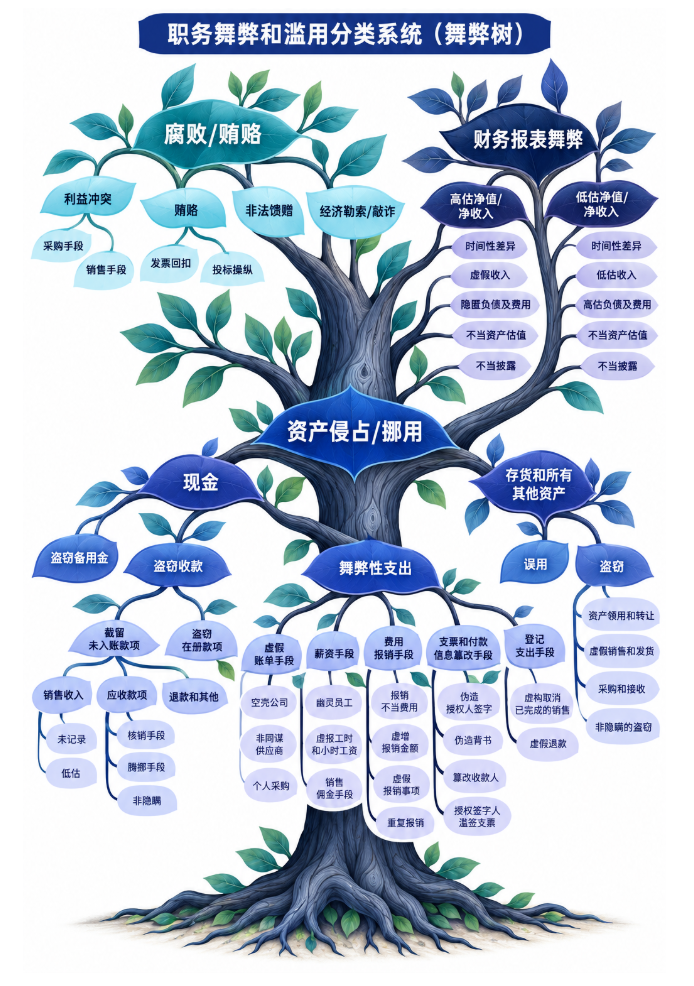


下一条:暂无